
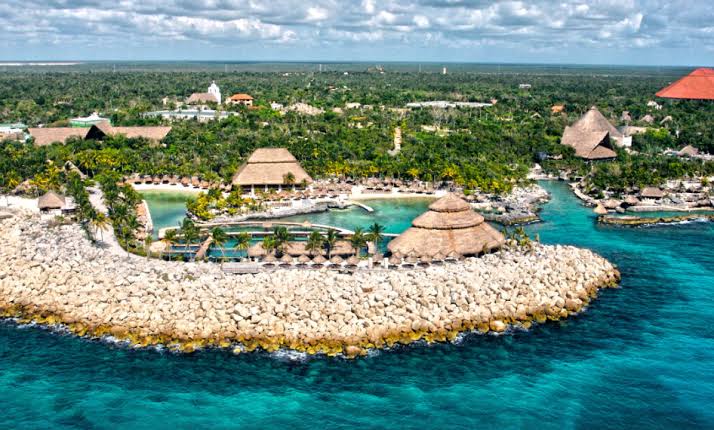
Grupo Xcaret confirmó la detección de un incidente de ciberseguridad en sus sistemas informáticos que permitió el acceso no autorizado a los datos de contacto de aproximadamente 8 mil 300 clientes de sus parques temáticos, al tiempo que aclaró que la información financiera y las cuentas bancarias de los usuarios no resultaron comprometidas.
De acuerdo con el informe de la compañía turística, la vulnerabilidad se identificó en días recientes tras detectarse mecanismos de comunicación no autorizados en las plataformas de ventas exclusivas de sus parques. Los registros involucrados corresponden a reservaciones efectuadas con fecha del 21 de octubre.
Alcance de la filtración y prevención de fraudes
La empresa detalló que los registros extraídos abarcan únicamente direcciones de correo electrónico y números de teléfono celular, lo cual equivale a menos del 0.003% del total de clientes atendidos en el presente año:
-
Sin riesgo financiero: Grupo Xcaret enfatizó que los datos relativos a tarjetas de crédito, débito o cuentas bancarias permanecieron protegidos y fuera del alcance del incidente informático.
-
Alerta de phishing: La firma advirtió a la ciudadanía sobre la posible circulación de correos electrónicos y mensajes de texto apócrifos que pretendan realizar cobros fraudulentos o solicitar transferencias a nombre del grupo empresarial.
-
Canales de validación: Se recordó que la empresa no envía ligas de pago por mensajería SMS y que sus únicas cuentas oficiales para la gestión de ventas son
[email protected],[email protected]y[email protected].
Acciones institucionales y contención
Tras la contención del ataque digital, la administración de Grupo Xcaret aseguró que el incidente se encuentra plenamente controlado y que ha iniciado la notificación individualizada a cada uno de los afectados:
-
Orientación personalizada: La compañía entabló contacto directo con los clientes cuyos datos fueron vulnerados para informarles sobre la situación y brindarles recomendaciones de seguridad.
-
Recomendaciones de seguridad: Se exhortó a los usuarios a desestimar cualquier solicitud de pago, enlace o comunicación proveniente de números telefónicos o dominios de correo electrónico distintos a los canales institucionales.